Domain architecture-management.de kaufen?
Wir ziehen mit dem Projekt
architecture-management.de um.
Sind Sie am Kauf der Domain
architecture-management.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain architecture-management.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Welche Jobs in der sozialen Arbeit beinhalten viel Verwaltung, Dokumentation, Koordination und Organisation?
Jobs in der sozialen Arbeit, die viel Verwaltung, Dokumentation, Koordination und Organisation beinhalten, können beispielsweise in der Sozialverwaltung, in Jugendämtern, in der Behindertenhilfe oder in der Sozialplanung und -entwicklung zu finden sein. Hier sind Aufgaben wie die Bearbeitung von Anträgen, die Erstellung von Berichten, die Koordination von Hilfsangeboten und die Organisation von Projekten und Veranstaltungen häufig Teil des Arbeitsalltags. **


Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Case Management Organisation, Fachbücher von Michael MonzerIn den letzten Jahren hat sich zunehmend die Erkenntnis durchgesetzt, dass Case Management ganz wesentlich von der Implementierung in der jeweiligen Organisation abhängt. Folgerichtig ist es notwendig, Case Management als Organisationskonzept zu begreifen und unter dieser Perspektive zu konkretisieren. Case Management wird bereits seit vielen Jahren als erfolgreiches Verfahren für einen angemessenen Umgang mit komplexen Fällen in komplexen Versorgungssystemen eingesetzt. Es liegt daher nahe, die Case Management Organisation ebenfalls unter einer systemischen Perspektive zu betrachten. Die Unterscheidung in Programme, Kommunikationswege und Personal hilft, das komplexe Thema Organisation für das Case Management aufzubereiten. Schwerpunkte sind dabei die Personalentwicklung und die Implementierung von Case Management in bestehende Organisationen sowie die Risiken und Konflikte, die sich ergeben können.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **

Kennt jemand Studiengänge, die mit Organisation, Planung bzw. Management zu tun haben?
Ja, es gibt viele Studiengänge, die sich mit Organisation, Planung und Management beschäftigen. Beispiele dafür sind Betriebswirtschaftslehre, Wirtschaftsingenieurwesen, Wirtschaftsinformatik, Logistikmanagement oder Eventmanagement. In diesen Studiengängen werden Kenntnisse und Fähigkeiten vermittelt, um Prozesse zu organisieren, zu planen und zu managen. **
Wie kann die Prozessgestaltung in einem Unternehmen effizienter gestaltet werden? Oder: Welche Methoden eignen sich zur Optimierung der Prozessgestaltung in einem Unternehmen?
Die Prozessgestaltung in einem Unternehmen kann effizienter gestaltet werden, indem man zuerst alle bestehenden Prozesse analysiert und Schwachstellen identifiziert. Anschließend können Prozessoptimierungsmethoden wie Lean Management, Six Sigma oder Business Process Reengineering eingesetzt werden, um die Abläufe zu verbessern und Ressourcen effizienter einzusetzen. Regelmäßige Überwachung und Anpassung der Prozesse sind ebenfalls wichtig, um kontinuierliche Verbesserungen sicherzustellen. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Case Management Organisation, Fachbücher von Michael MonzerIn den letzten Jahren hat sich zunehmend die Erkenntnis durchgesetzt, dass Case Management ganz wesentlich von der Implementierung in der jeweiligen Organisation abhängt. Folgerichtig ist es notwendig, Case Management als Organisationskonzept zu begreifen und unter dieser Perspektive zu konkretisieren. Case Management wird bereits seit vielen Jahren als erfolgreiches Verfahren für einen angemessenen Umgang mit komplexen Fällen in komplexen Versorgungssystemen eingesetzt. Es liegt daher nahe, die Case Management Organisation ebenfalls unter einer systemischen Perspektive zu betrachten. Die Unterscheidung in Programme, Kommunikationswege und Personal hilft, das komplexe Thema Organisation für das Case Management aufzubereiten. Schwerpunkte sind dabei die Personalentwicklung und die Implementierung von Case Management in bestehende Organisationen sowie die Risiken und Konflikte, die sich ergeben können.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Welche Jobs in der sozialen Arbeit beinhalten viel Verwaltung, Dokumentation, Koordination und Organisation?
Jobs in der sozialen Arbeit, die viel Verwaltung, Dokumentation, Koordination und Organisation beinhalten, können beispielsweise in der Sozialverwaltung, in Jugendämtern, in der Behindertenhilfe oder in der Sozialplanung und -entwicklung zu finden sein. Hier sind Aufgaben wie die Bearbeitung von Anträgen, die Erstellung von Berichten, die Koordination von Hilfsangeboten und die Organisation von Projekten und Veranstaltungen häufig Teil des Arbeitsalltags. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
Ähnliche Suchbegriffe für Vulnerabilities
-
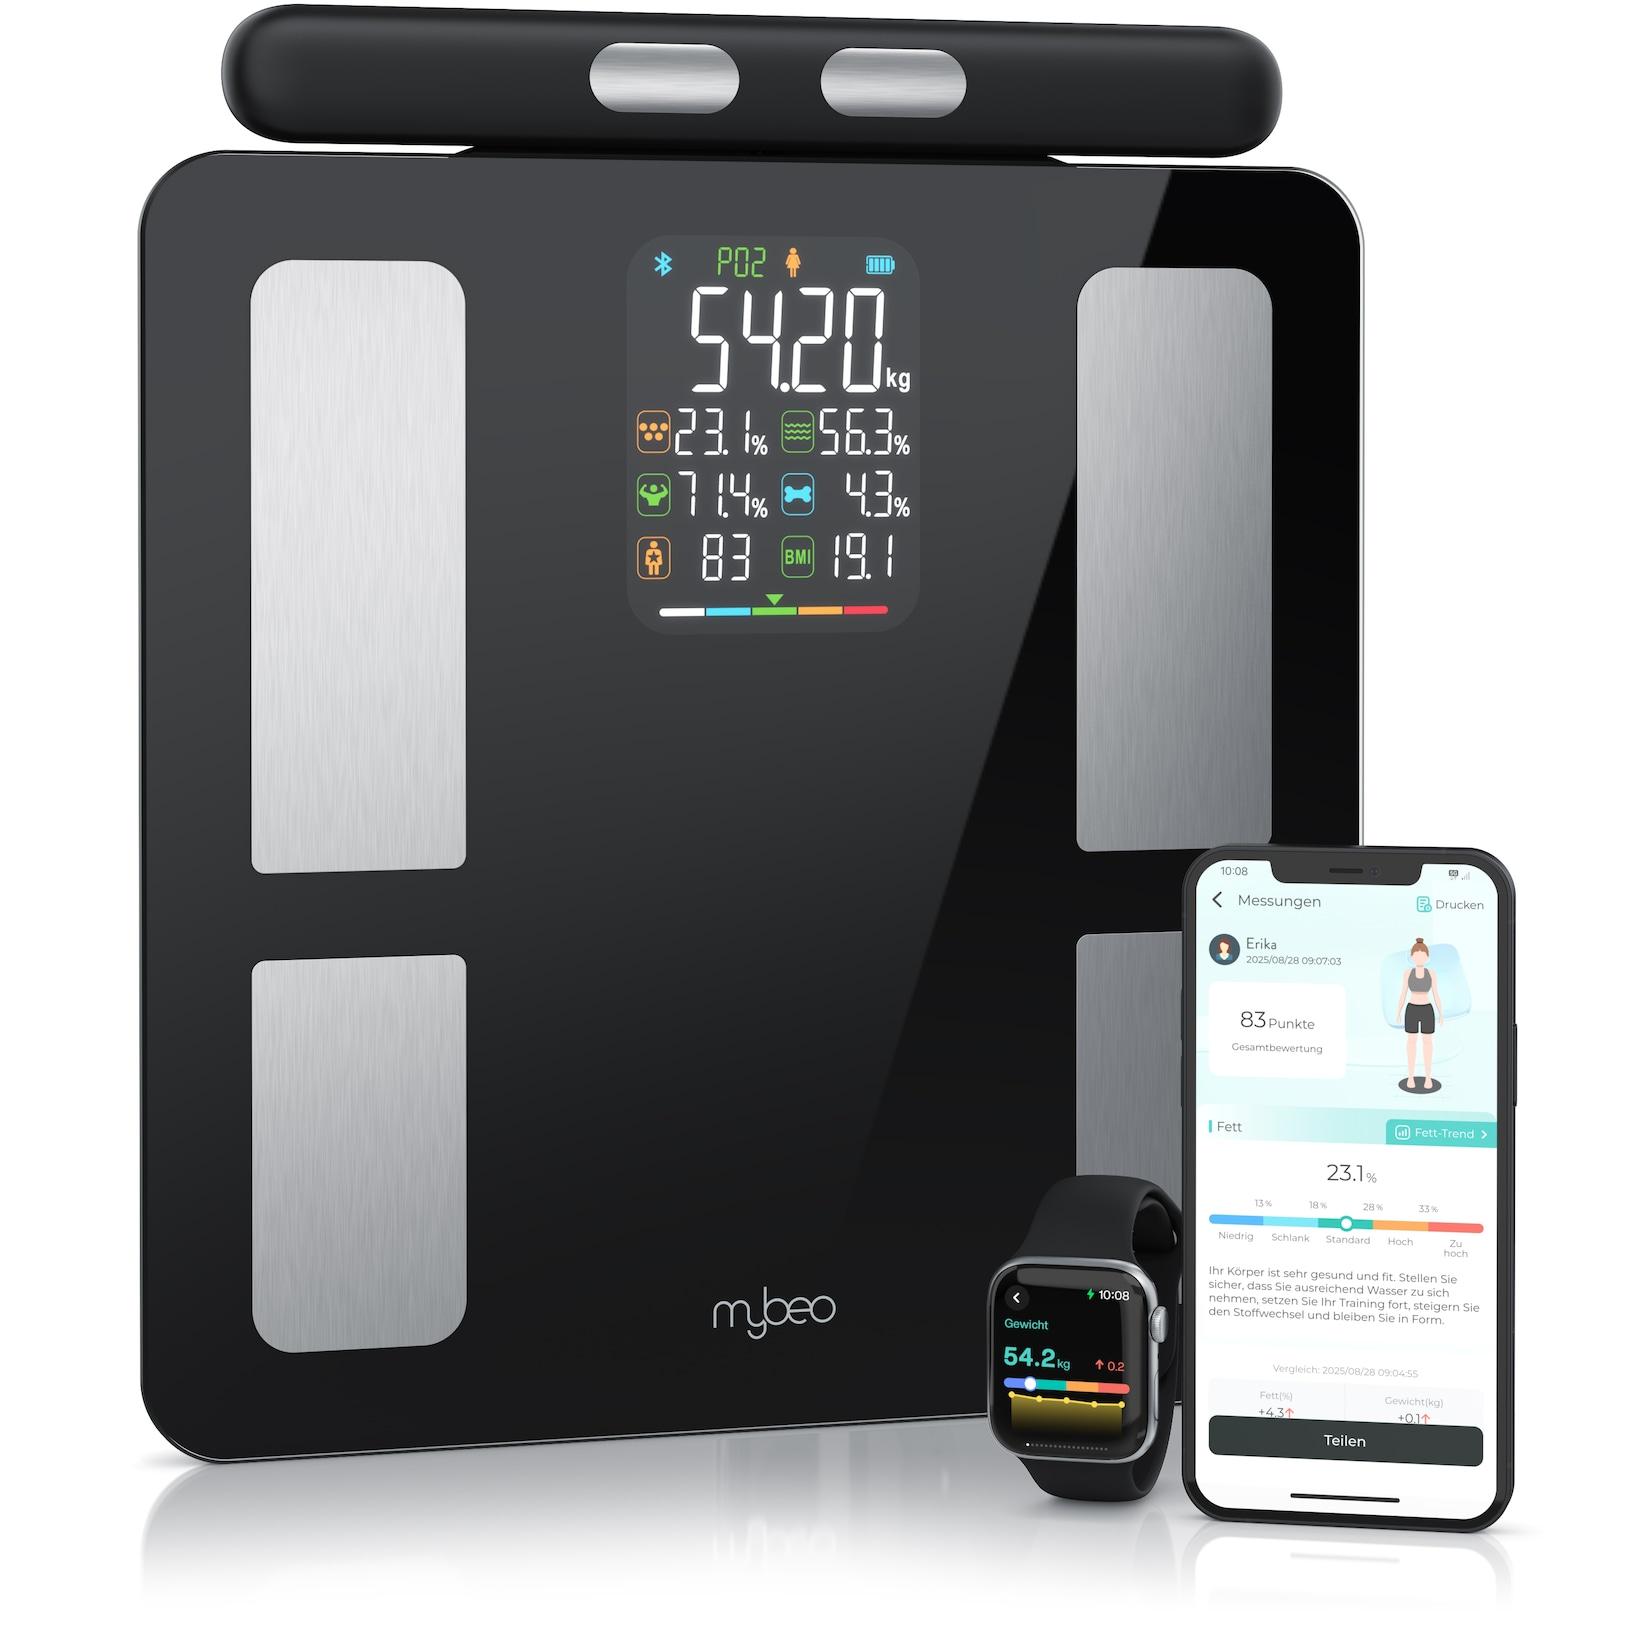
Mybeo Körper-Analyse-Waage Digitale Bluetooth Körperfettwaage, Handgriff-Messung & App-Steuerung, 1-tlg., Diagnosewaage, BMI, KörperfettModernes Design trifft intelligente Technologie: Diese Waage misst mehr als nur dein Gewicht – entdecke deinen Körper neu, bequem per Smartphone. Produkteigenschaften Smarte Körperanalysewaage Mit zusätzlichem Handgriff für genauere Oberkörperm109,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Kennt jemand Studiengänge, die mit Organisation, Planung bzw. Management zu tun haben?
Ja, es gibt viele Studiengänge, die sich mit Organisation, Planung und Management beschäftigen. Beispiele dafür sind Betriebswirtschaftslehre, Wirtschaftsingenieurwesen, Wirtschaftsinformatik, Logistikmanagement oder Eventmanagement. In diesen Studiengängen werden Kenntnisse und Fähigkeiten vermittelt, um Prozesse zu organisieren, zu planen und zu managen. **
-
Wie kann die Prozessgestaltung in einem Unternehmen effizienter gestaltet werden? Oder: Welche Methoden eignen sich zur Optimierung der Prozessgestaltung in einem Unternehmen?
Die Prozessgestaltung in einem Unternehmen kann effizienter gestaltet werden, indem man zuerst alle bestehenden Prozesse analysiert und Schwachstellen identifiziert. Anschließend können Prozessoptimierungsmethoden wie Lean Management, Six Sigma oder Business Process Reengineering eingesetzt werden, um die Abläufe zu verbessern und Ressourcen effizienter einzusetzen. Regelmäßige Überwachung und Anpassung der Prozesse sind ebenfalls wichtig, um kontinuierliche Verbesserungen sicherzustellen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.